

Aller au contenu
Sedona.AI


En quelques secondes et sans compte, le mini-audit lit ce que votre domaine laisse voir à n'importe qui.

Domaine lu conservé 3 ans par Sedona.AI pour sa prospection · Vos droits Une lecture passive des DNS, des certificats et de la page d'accueil, en quelques secondes : rien n'est testé. Le domaine lu est gardé par Sedona.AI pour sa prospection, sur la base de son intérêt légitime, 3 ans au plus.

Ils nous font confiance

Ils nous accompagnent

Défiler

Exemple : l'application Radar, sur un autre domaine, anonymisé.

Vos signaux publics

votre-entreprise.fr · 7 contrôles à lire

Sans compte
  • Messagerie2 contrôles
  • Site web3 contrôles
  • Présence publique2 contrôles
Voir les 7 contrôles
  • Règle SPF

    Qui a le droit d'envoyer des e‑mails en votre nom.

  • Politique DMARC

    Ce que deviennent les faux e‑mails à votre nom.

  • Certificat HTTPS

    Le certificat de votre site, et sa date de fin.

  • Redirection vers HTTPS

    Si votre site impose la connexion chiffrée.

  • Protections du navigateur

    Les en-têtes qui protègent vos visiteurs.

  • Sous-domaines publics

    Les sous-domaines que tout le monde peut voir.

  • Domaines ressemblants

    Les noms proches du vôtre, déjà enregistrés.

Après « Lancer le mini-audit », vos résultats apparaîtront ici.

Votre scan gratuit, tel que vous le verrez.

De vraies vues de l'application, sur un domaine de démonstration anonymisé.

Lancer mon scan gratuit
  • Sans carte bancaire
  • 1 Scan de Contrôle offert
  • Rien à installer
  • Adresse professionnelle ou scolaire
  • Sur un domaine que vous possédez ou pour lequel vous êtes mandaté
  • Sans carte bancaire
  • 1 Scan de Contrôle offert
  • Rien à installer
  • Adresse professionnelle ou scolaire
  • Sur un domaine que vous possédez ou pour lequel vous êtes mandaté

1 scan à vie, sur 1 domaine · Réservé aux abonnés : les autres constats et les preuves, la conformité détaillée, le Plan de traitement et les rapports PDF, le Deep Scan de vos sous-domaines (dès Starter), la surveillance récurrente (dès Starter).

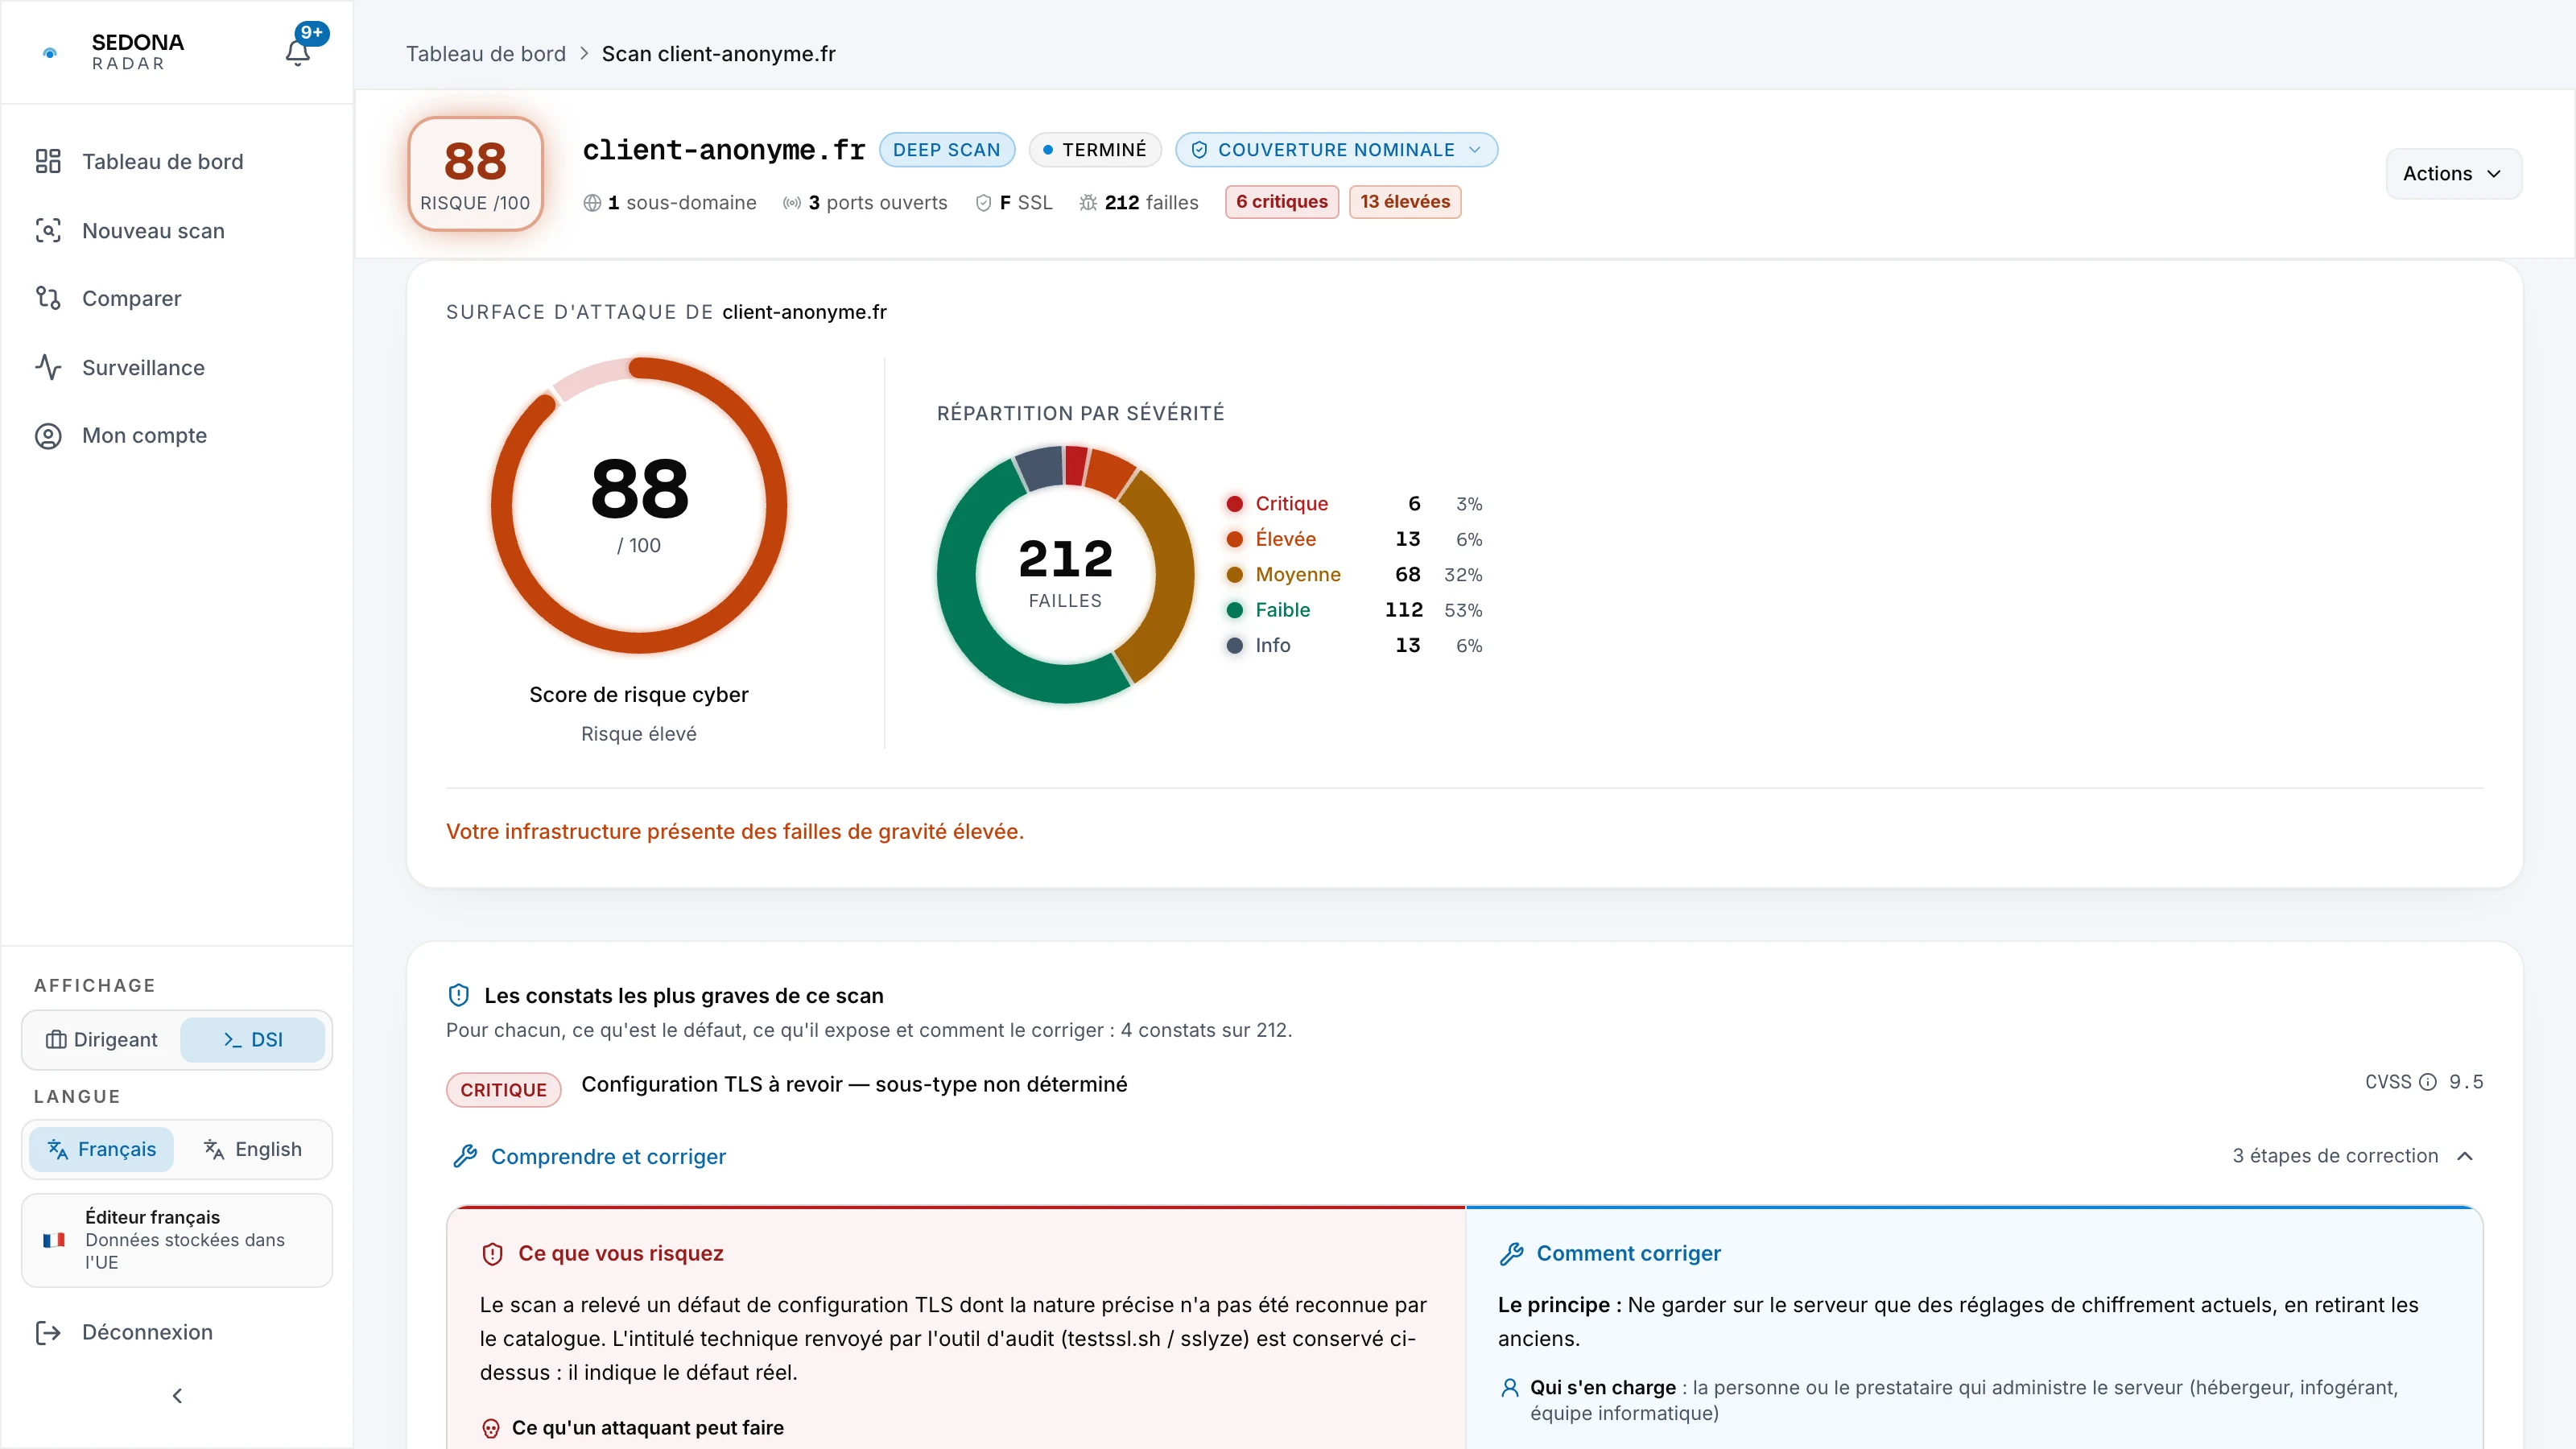
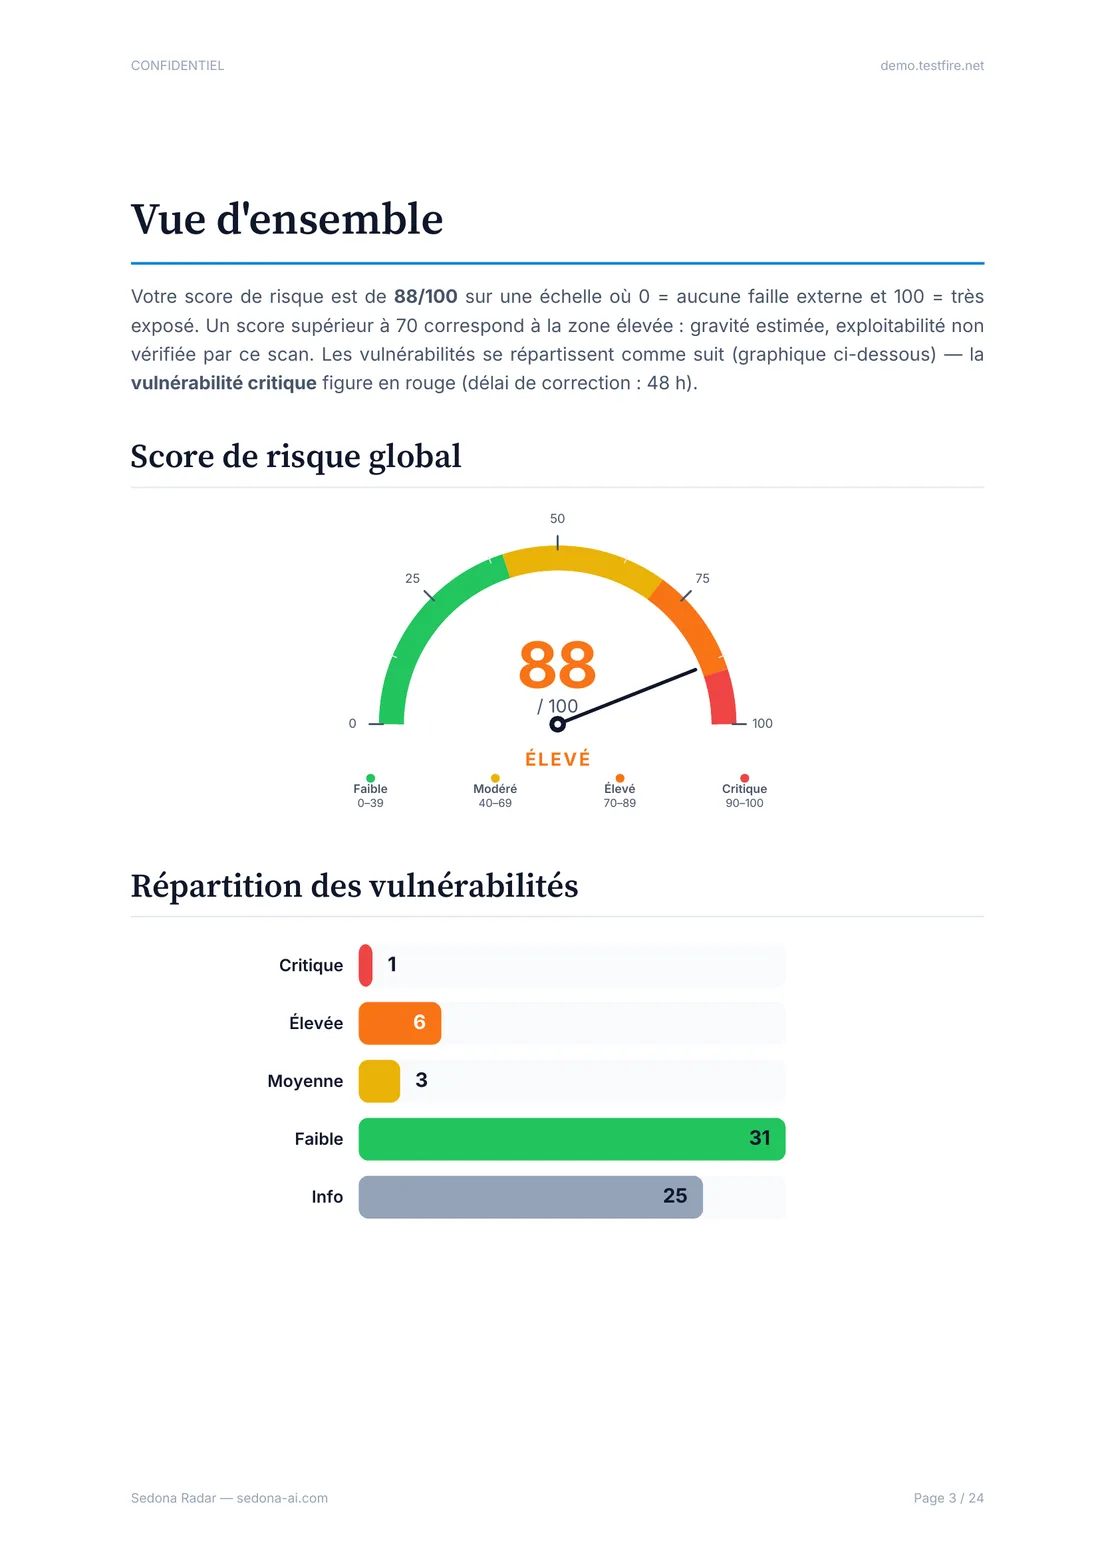
Note de risque

Un score sur 100 et son niveau de risque.

L'application Radar, aperçu gratuit : la jauge du score de risque cyber, 88 sur 100, « Risque élevé ».

Failles par gravité

Cinq niveaux, de critique à info.

L'application Radar, aperçu gratuit : la répartition des failles par gravité, en anneau, avec sa légende : critique, élevée, moyenne, faible, info.

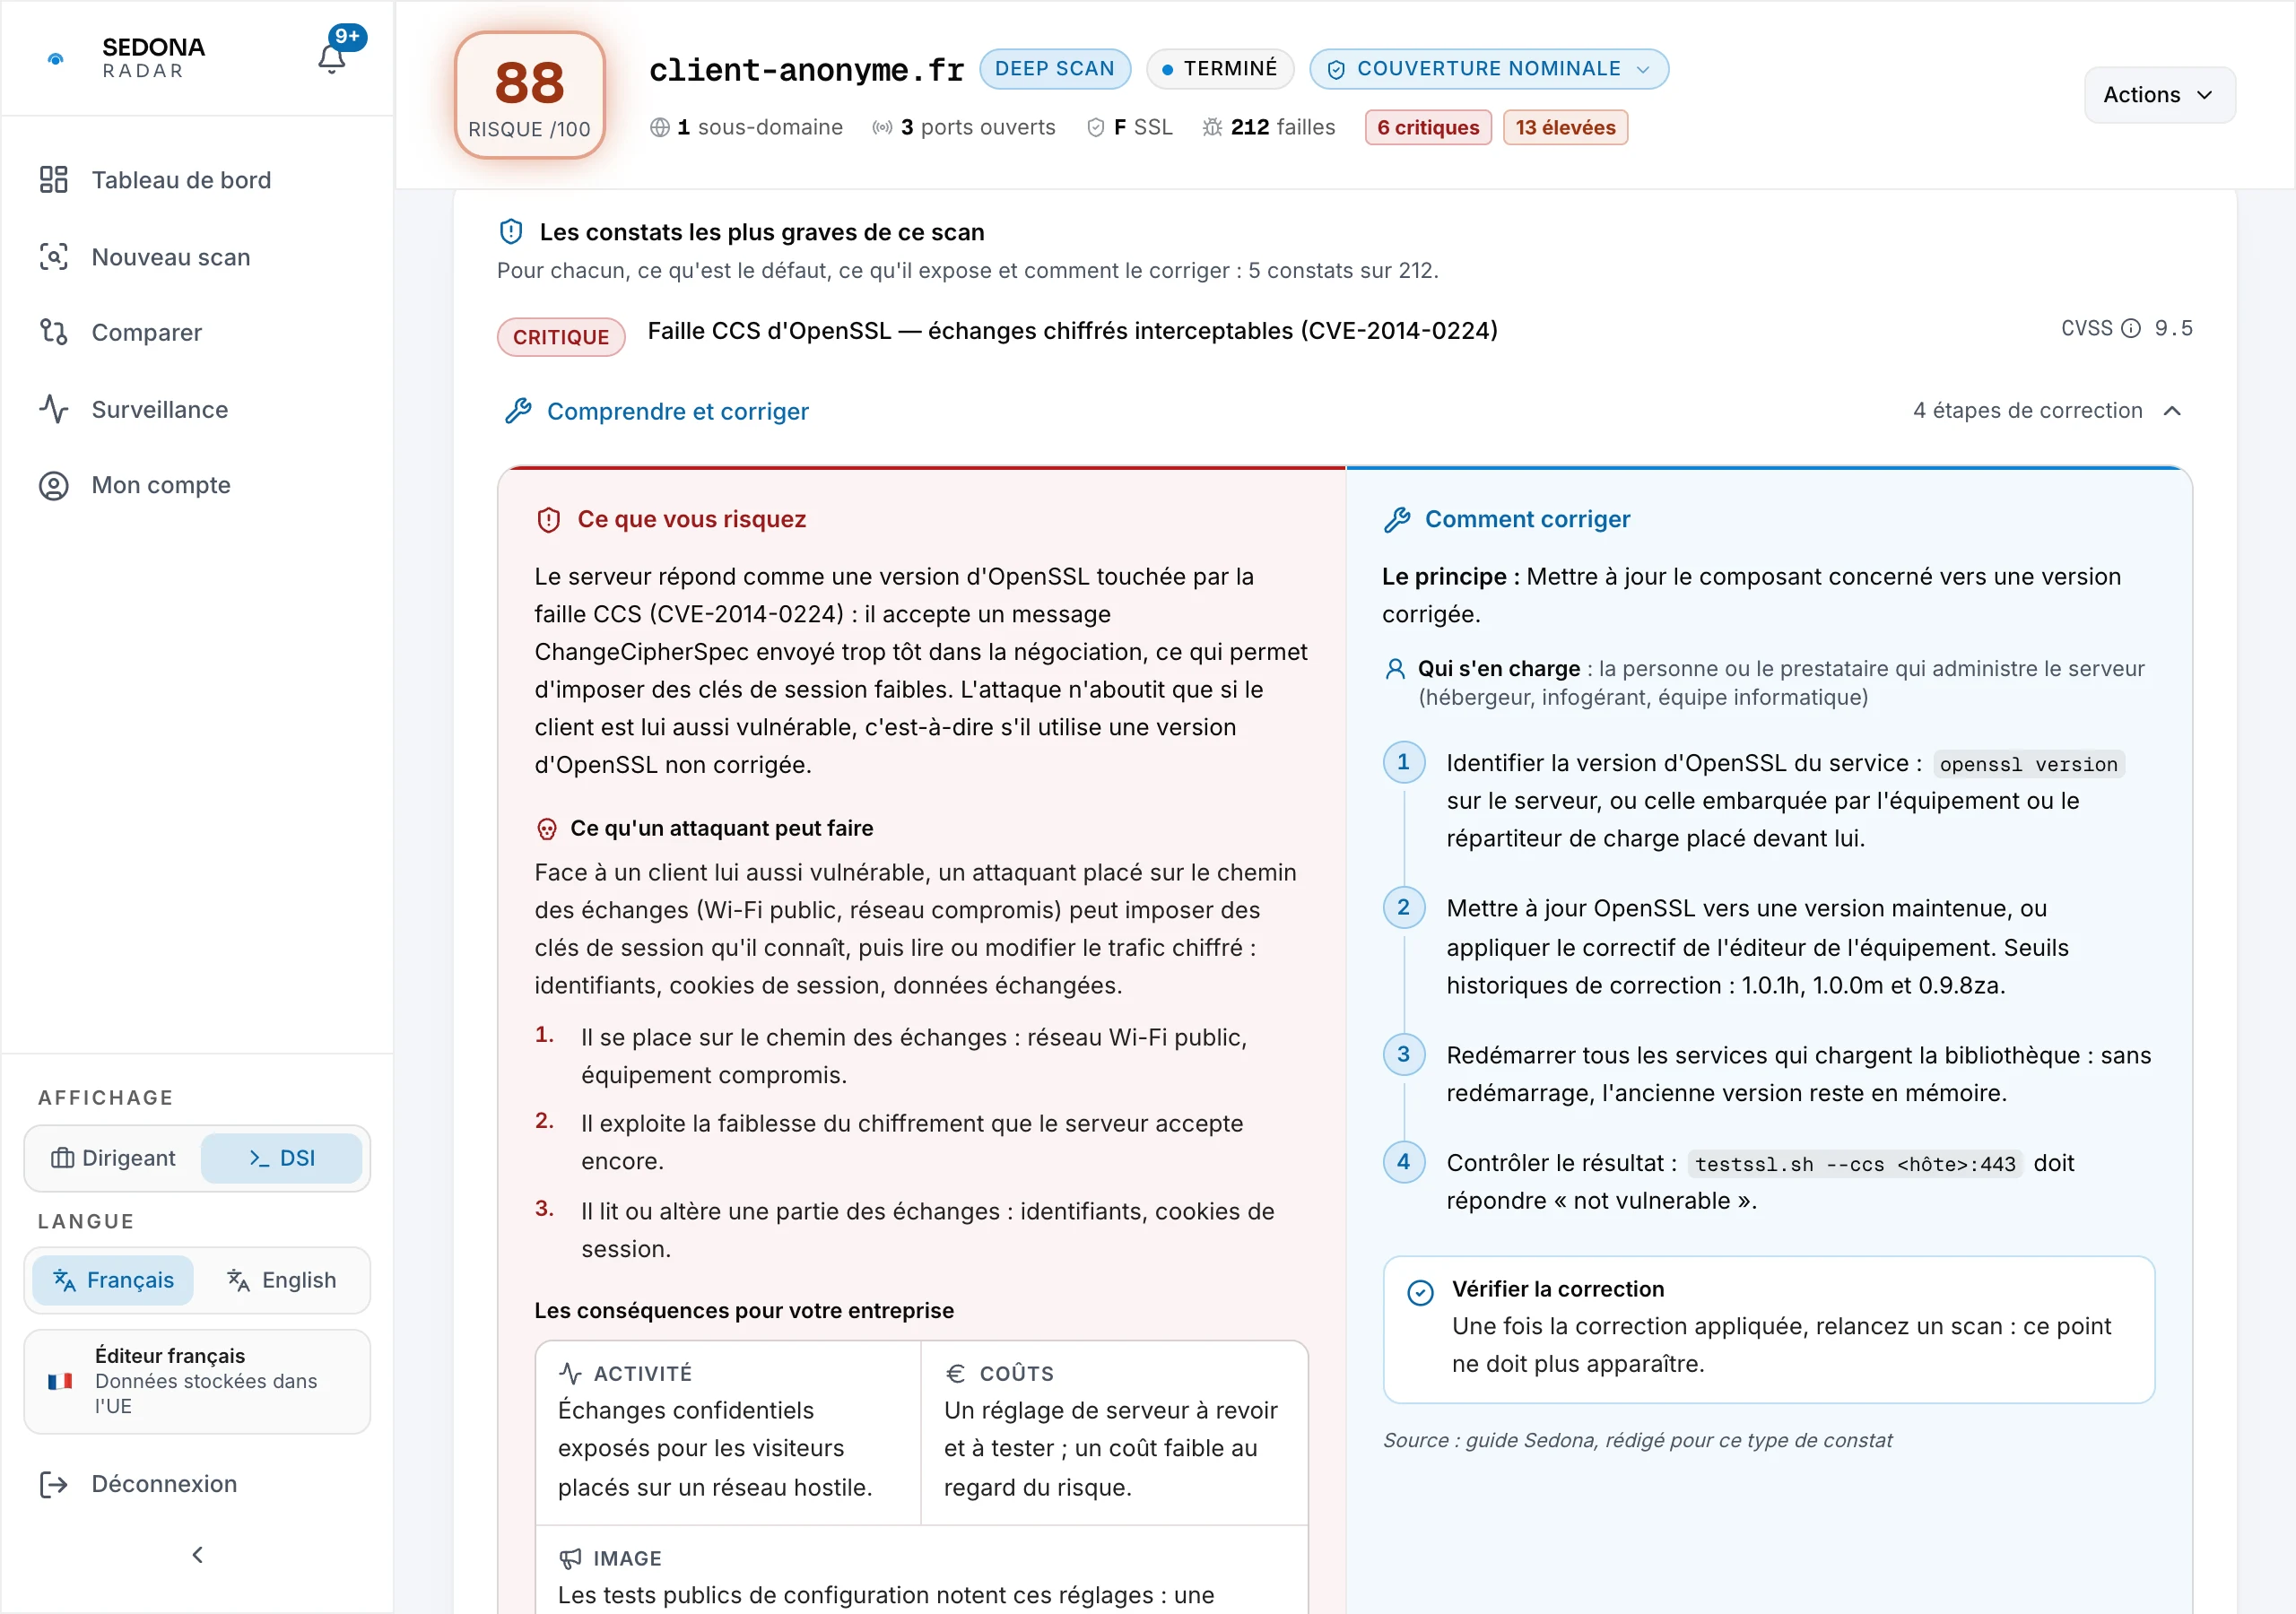
Corriger les plus graves

Explications pour 3 à 5 failles.

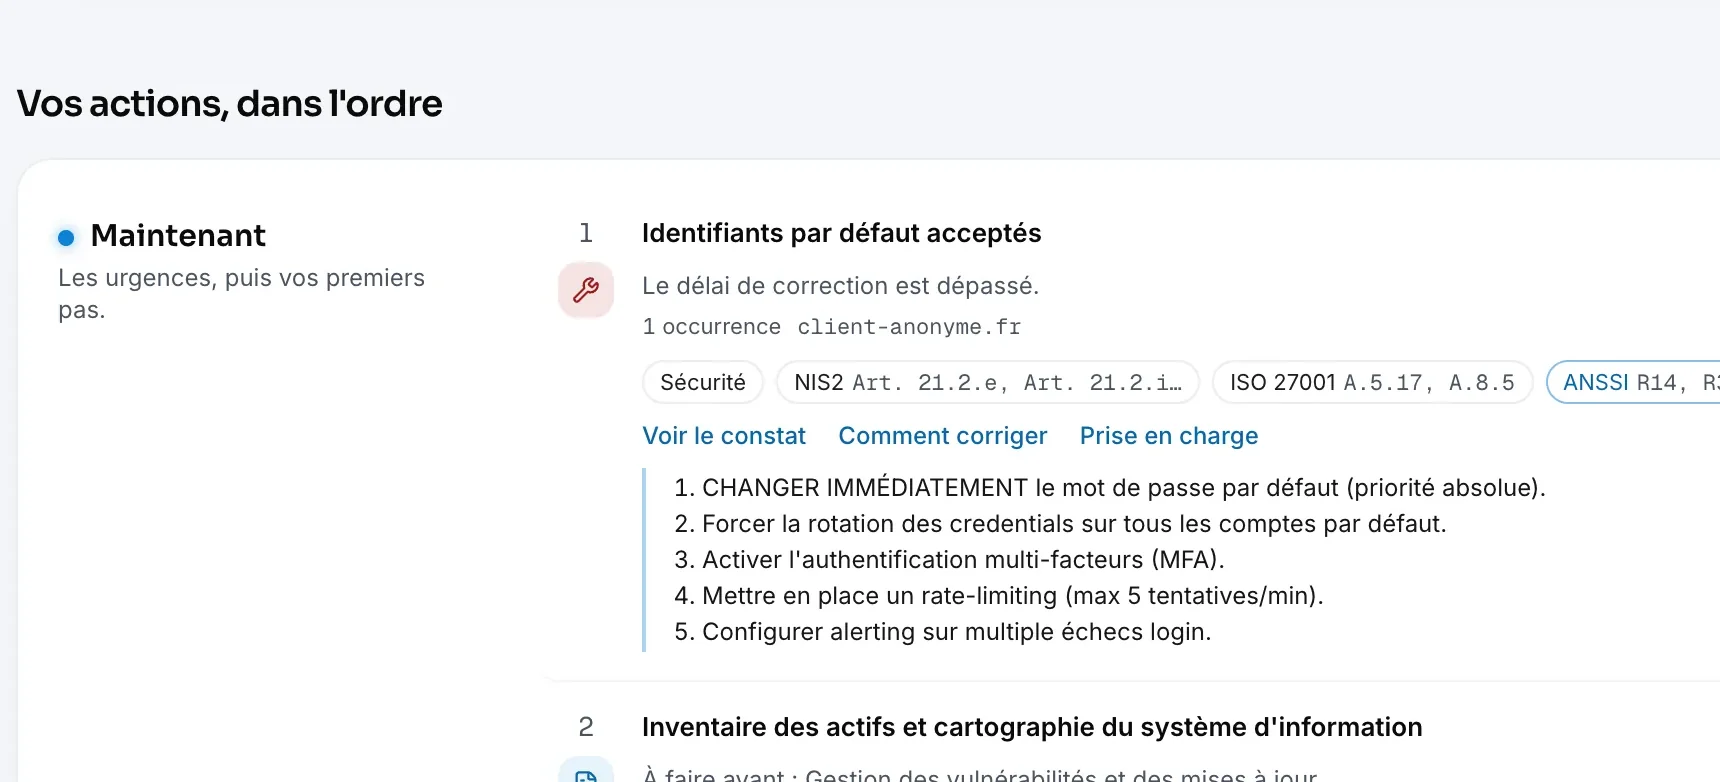
L'application Radar, aperçu gratuit : la colonne « Comment corriger » d'une faille critique : le principe, qui s'en charge et les étapes de correction.

1 / 3

Six indicateurs de maturité, un par référentiel, pas une certification :

  • NIS2
  • RGPD
  • ISO 27001
  • ANSSI Hygiène
  • OWASP Top 10
  • Cadre Sedona

Comprenez le risque. Sachez quoi corriger.

Les constats, leurs conséquences et le Plan de traitement, avec un abonnement.

Savoir où vous en êtes

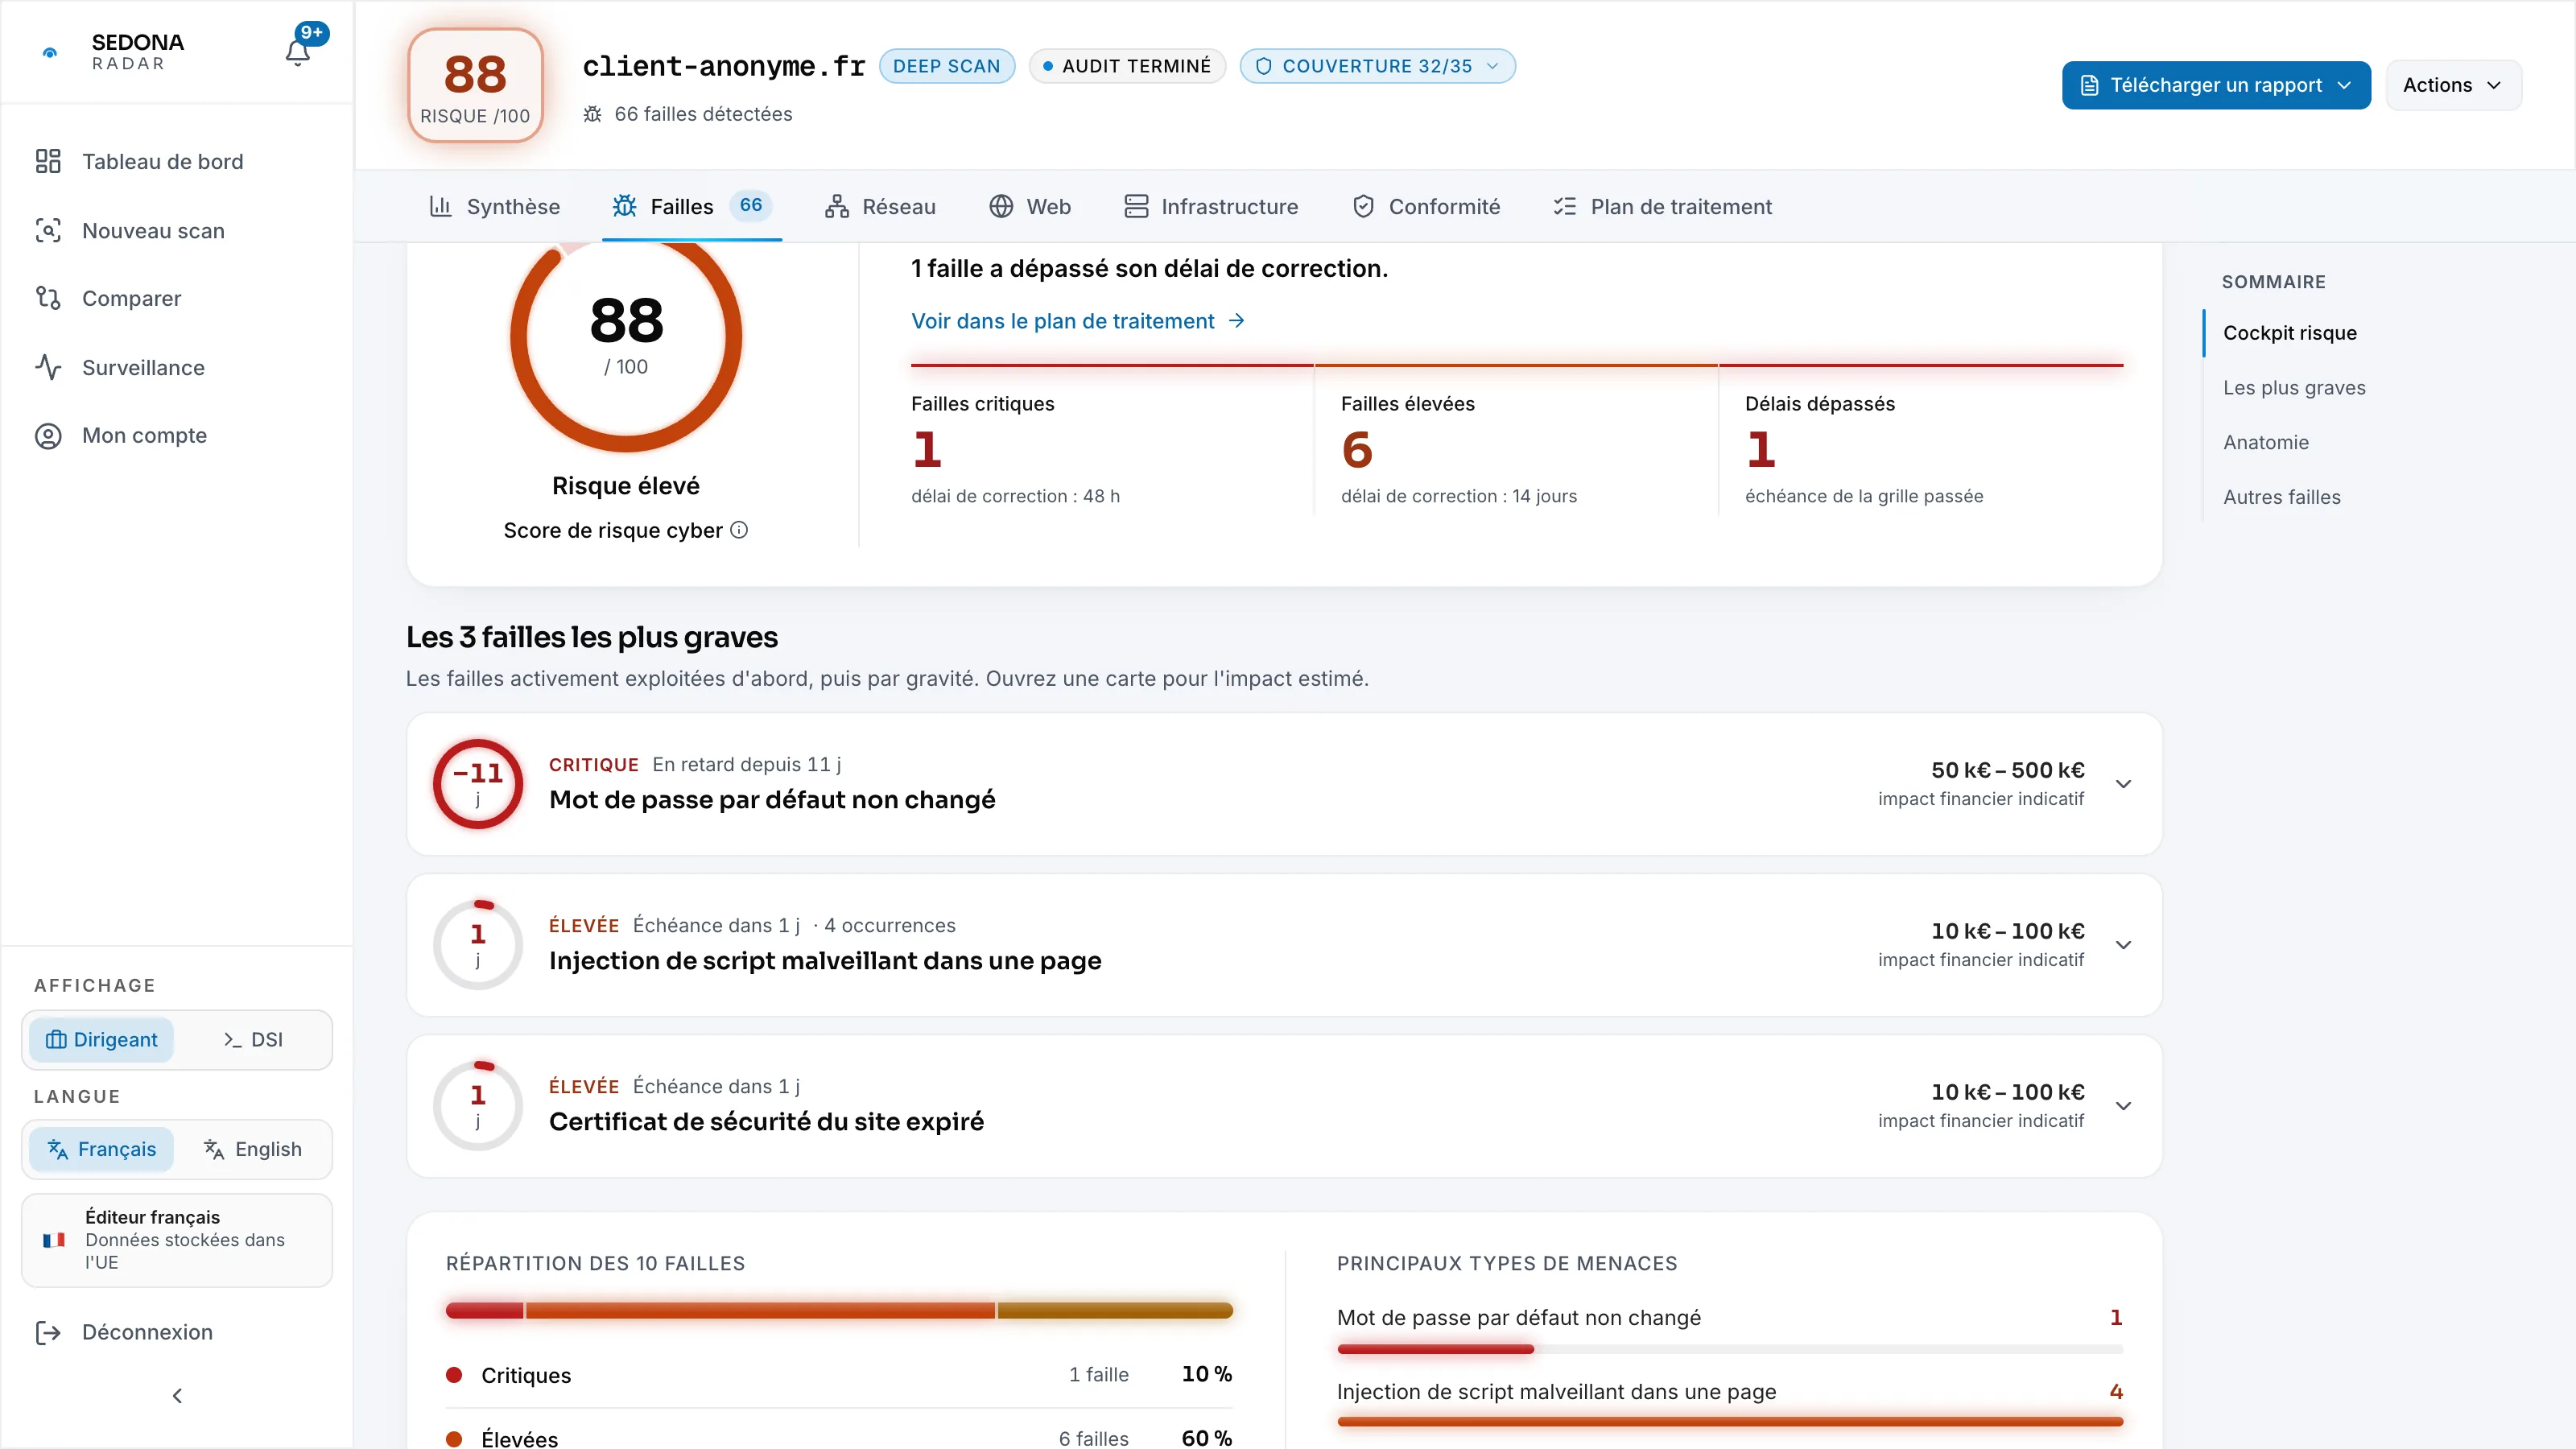
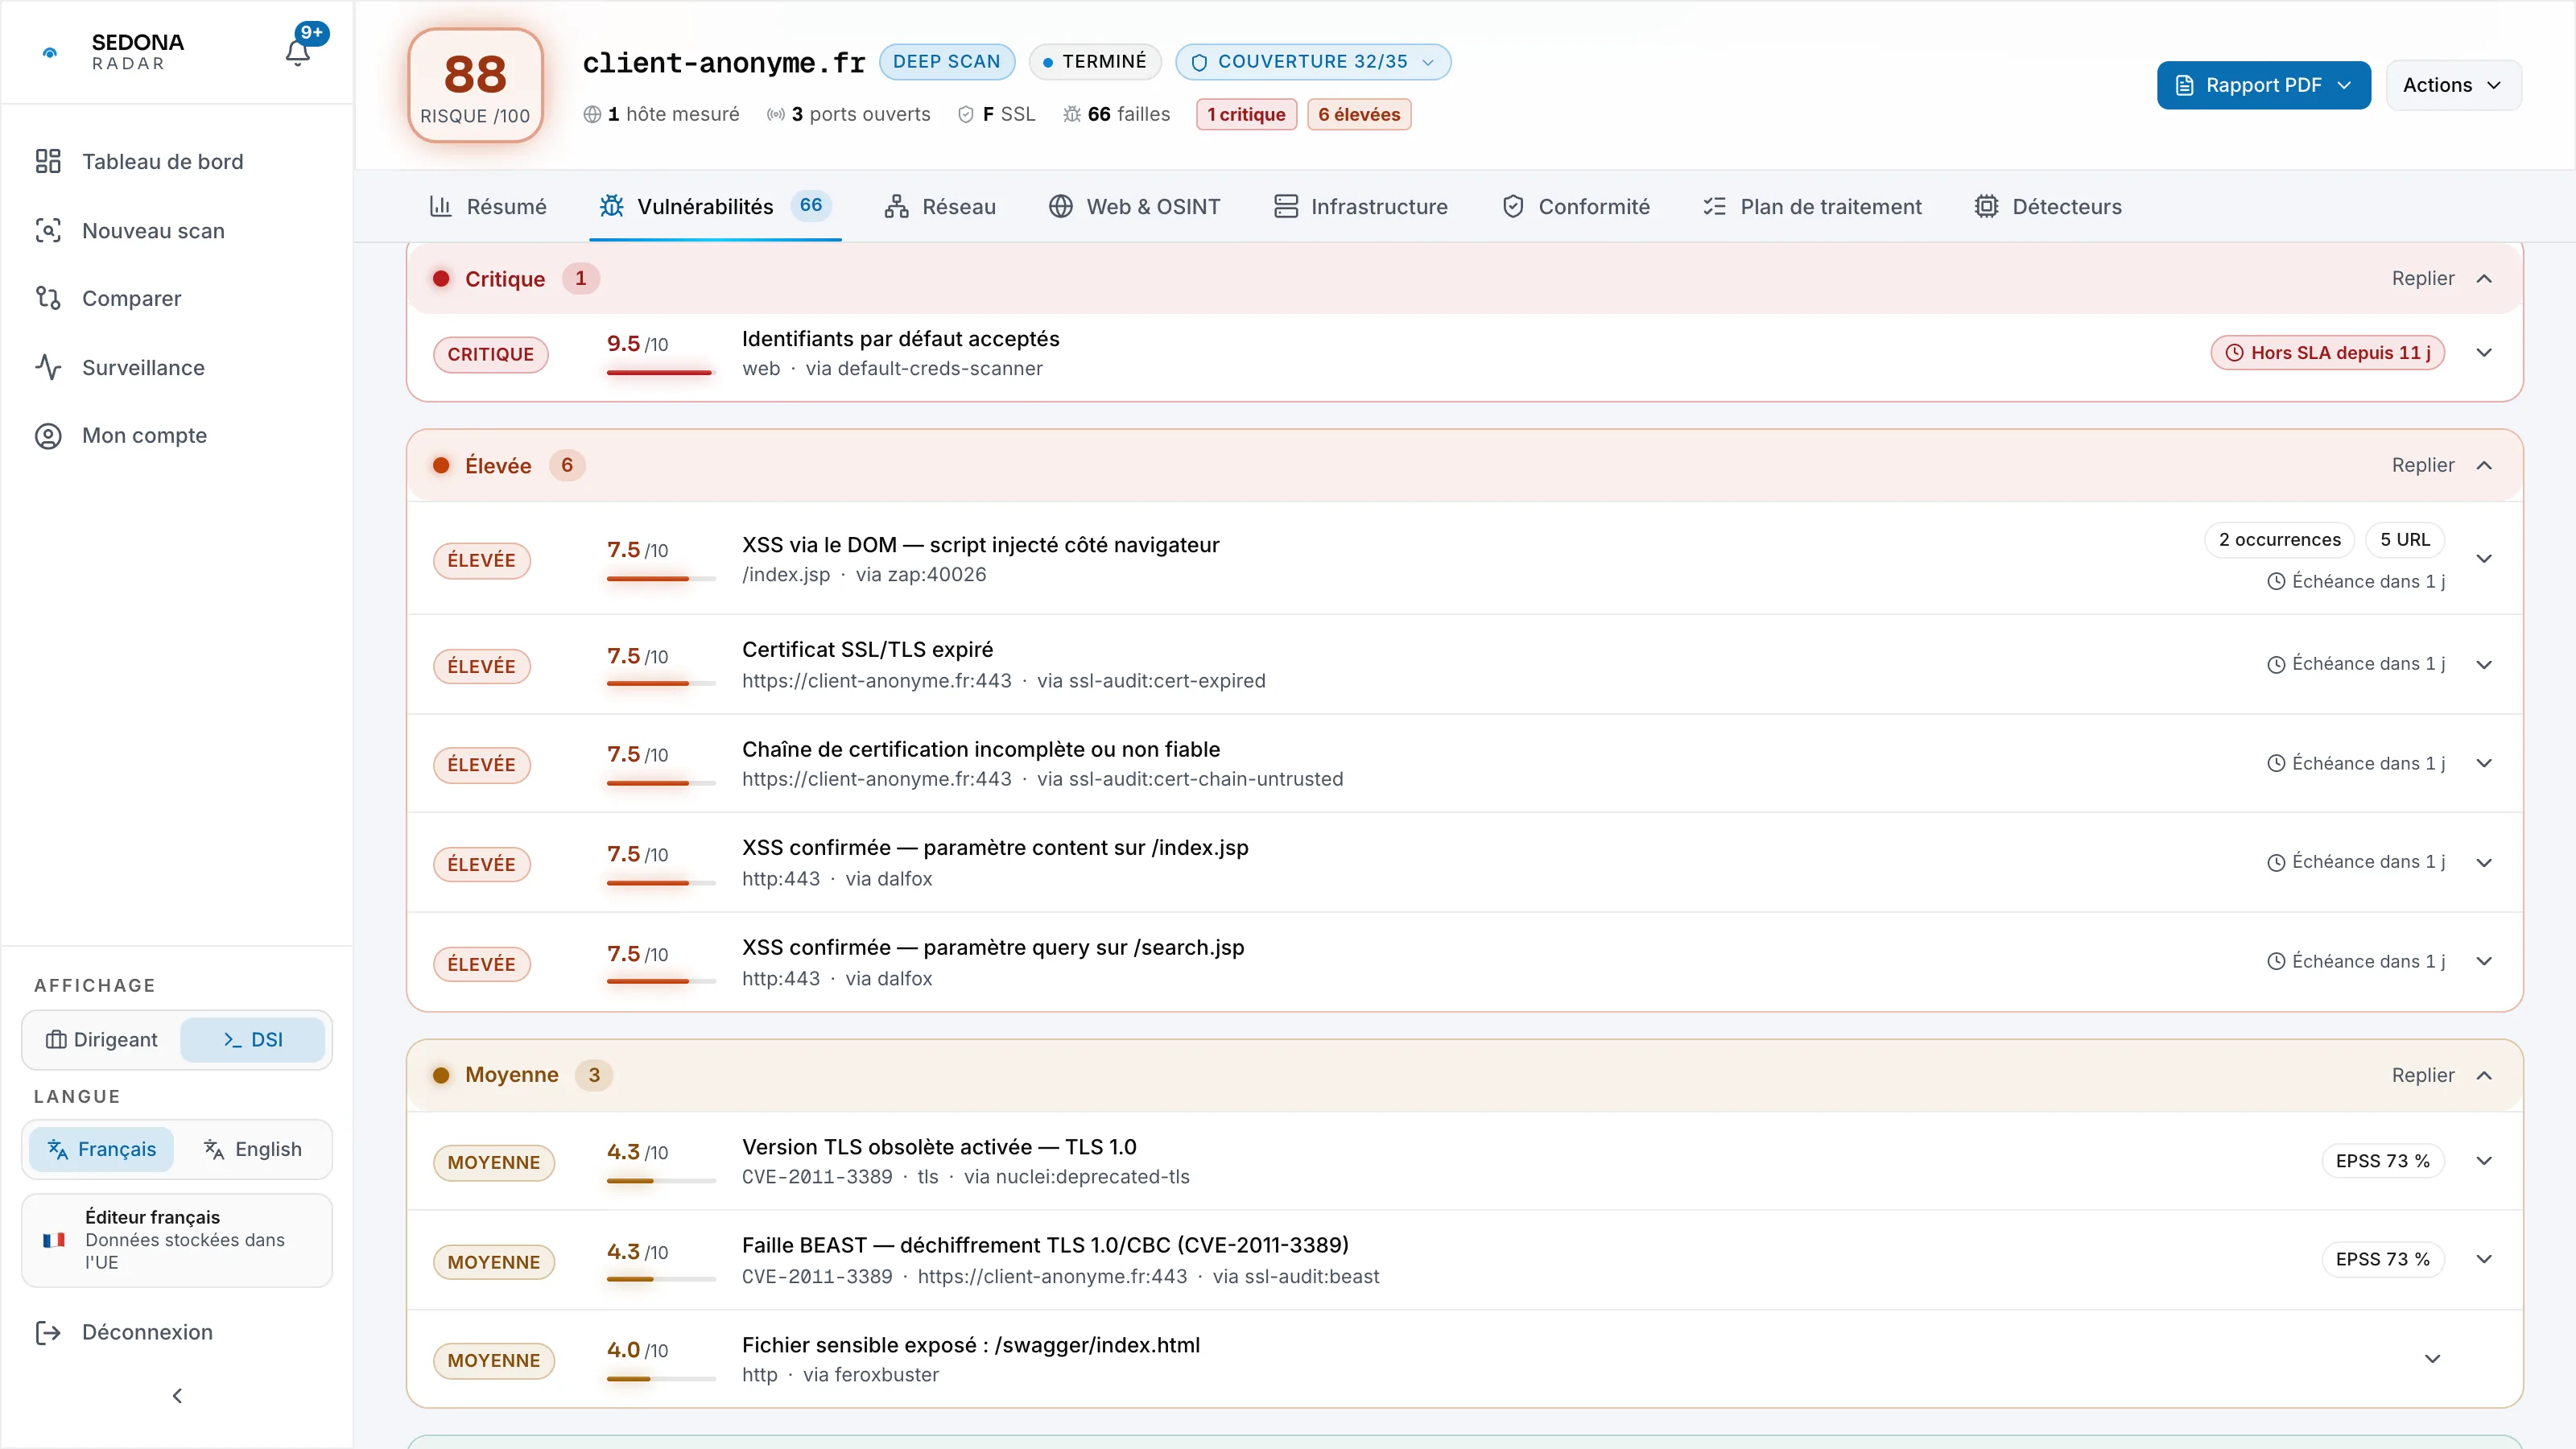
Vos trois failles les plus graves, chacune avec le délai pour la traiter.Tous vos constats, du plus grave au moins grave, avec leur score sur 10.

Explorez les points de l'écran.

En détail

Le scan gratuit donne déjà votre note de risque, le nombre de failles par gravité, vos six scores de conformité et, pour vos 3 à 5 failles distinctes les plus graves (toutes vos failles critiques, jusqu'à 5), ce qu'elles exposent et comment les corriger. Les autres constats, les preuves, le Plan de traitement et le suivi viennent avec l'abonnement, dès Starter.

L'application Radar en Vue Dirigeant : « Les 3 failles les plus graves », chacune avec son délai. Critique : mot de passe par défaut non changé. Élevée : injection de script malveillant dans une page. Élevée : certificat de sécurité du site expiré.
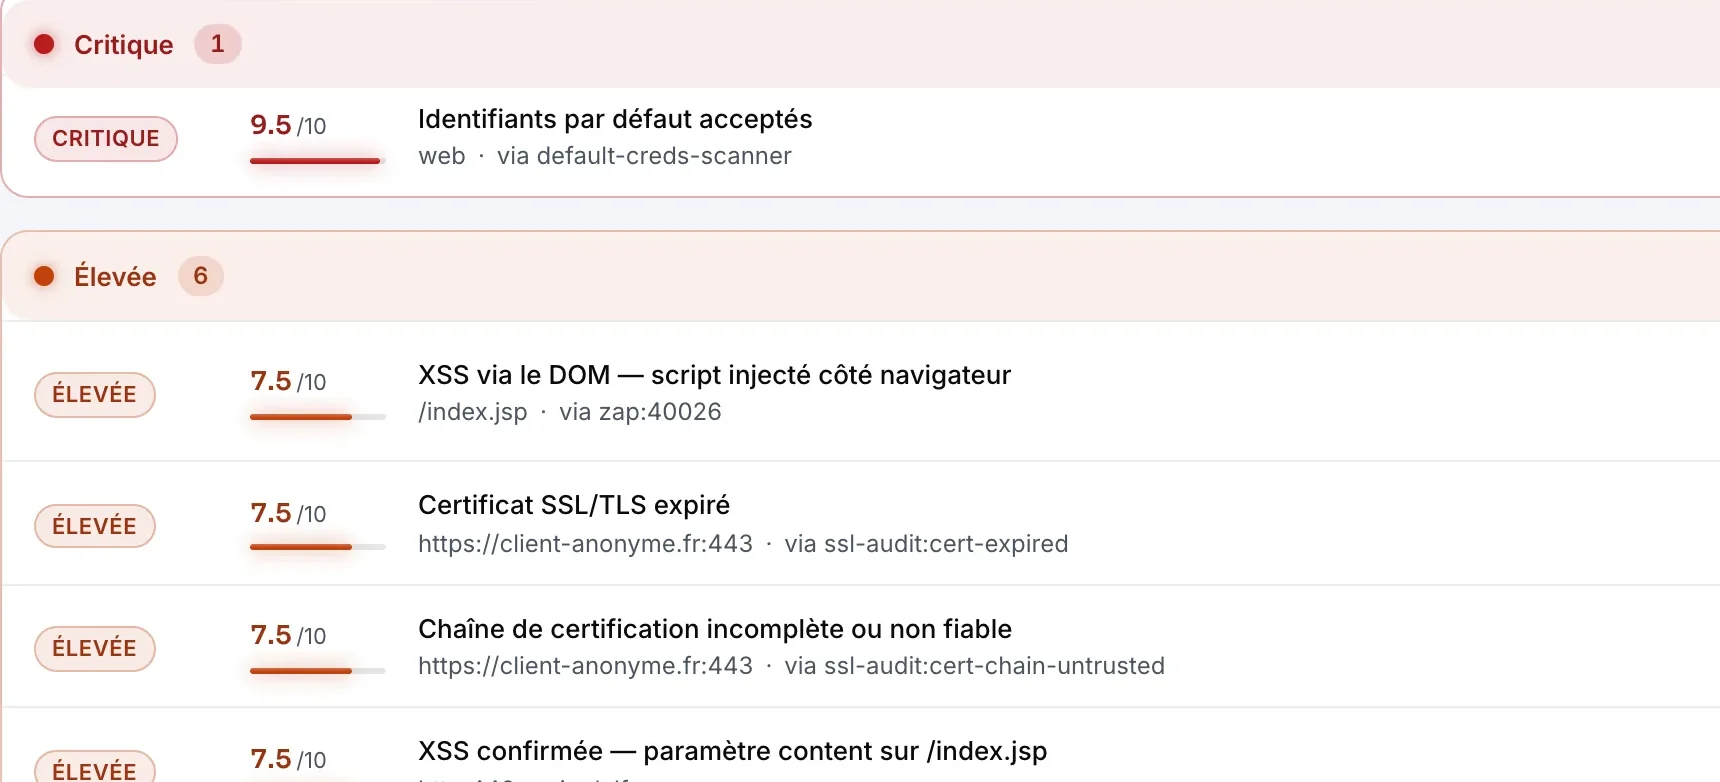
L'application Radar en Vue DSI : la liste des constats. Critique, score 9,5 : identifiants par défaut acceptés. Élevée, 7,5 : XSS via le DOM, script injecté côté navigateur. Élevée, 7,5 : certificat SSL/TLS expiré. Élevée, 7,5 : chaîne de certification incomplète ou non fiable.
Vue Dirigeant · les trois failles les plus graves, chacune avec son délaiVue DSI · la liste des constats : gravité, score, titre techniqueVue Dirigeant · les trois failles les plus graves, chacune avec son délaiVue DSI · la liste des constats : gravité, score, titre techniqueÉcran réel de l'application, scan de démonstration anonymisé. Ces résultats ne concernent pas votre domaine.L'application Radar en Vue Dirigeant : « Les 3 failles les plus graves », chacune avec son délai. Critique : mot de passe par défaut non changé. Élevée : injection de script malveillant dans une page. Élevée : certificat de sécurité du site expiré.L'application Radar en Vue DSI : la liste des constats. Critique, score 9,5 : identifiants par défaut acceptés. Élevée, 7,5 : XSS via le DOM, script injecté côté navigateur. Élevée, 7,5 : certificat SSL/TLS expiré. Élevée, 7,5 : chaîne de certification incomplète ou non fiable.

Le scan gratuit vous en montre un aperçu. Le plan de traitement, la surveillance et les rapports viennent avec un abonnement.

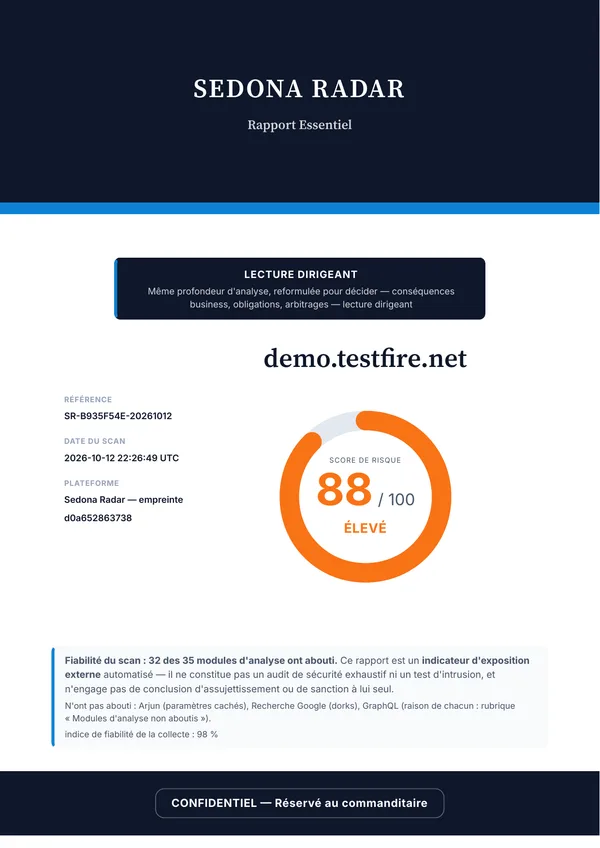
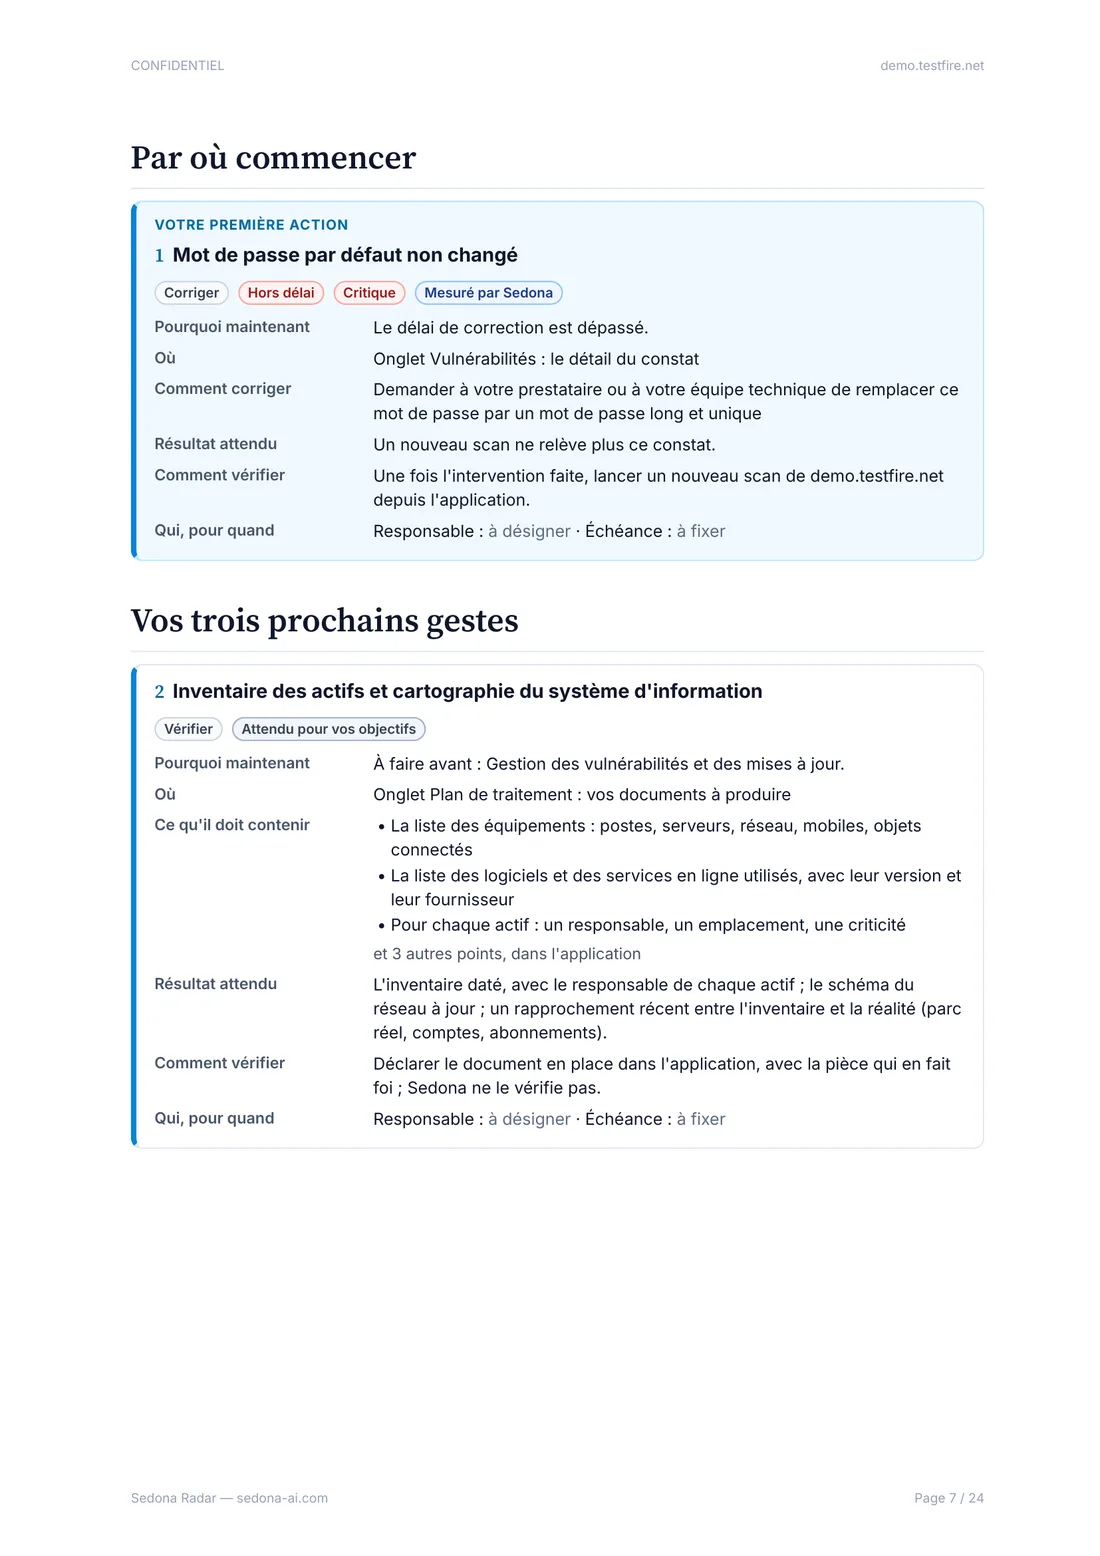
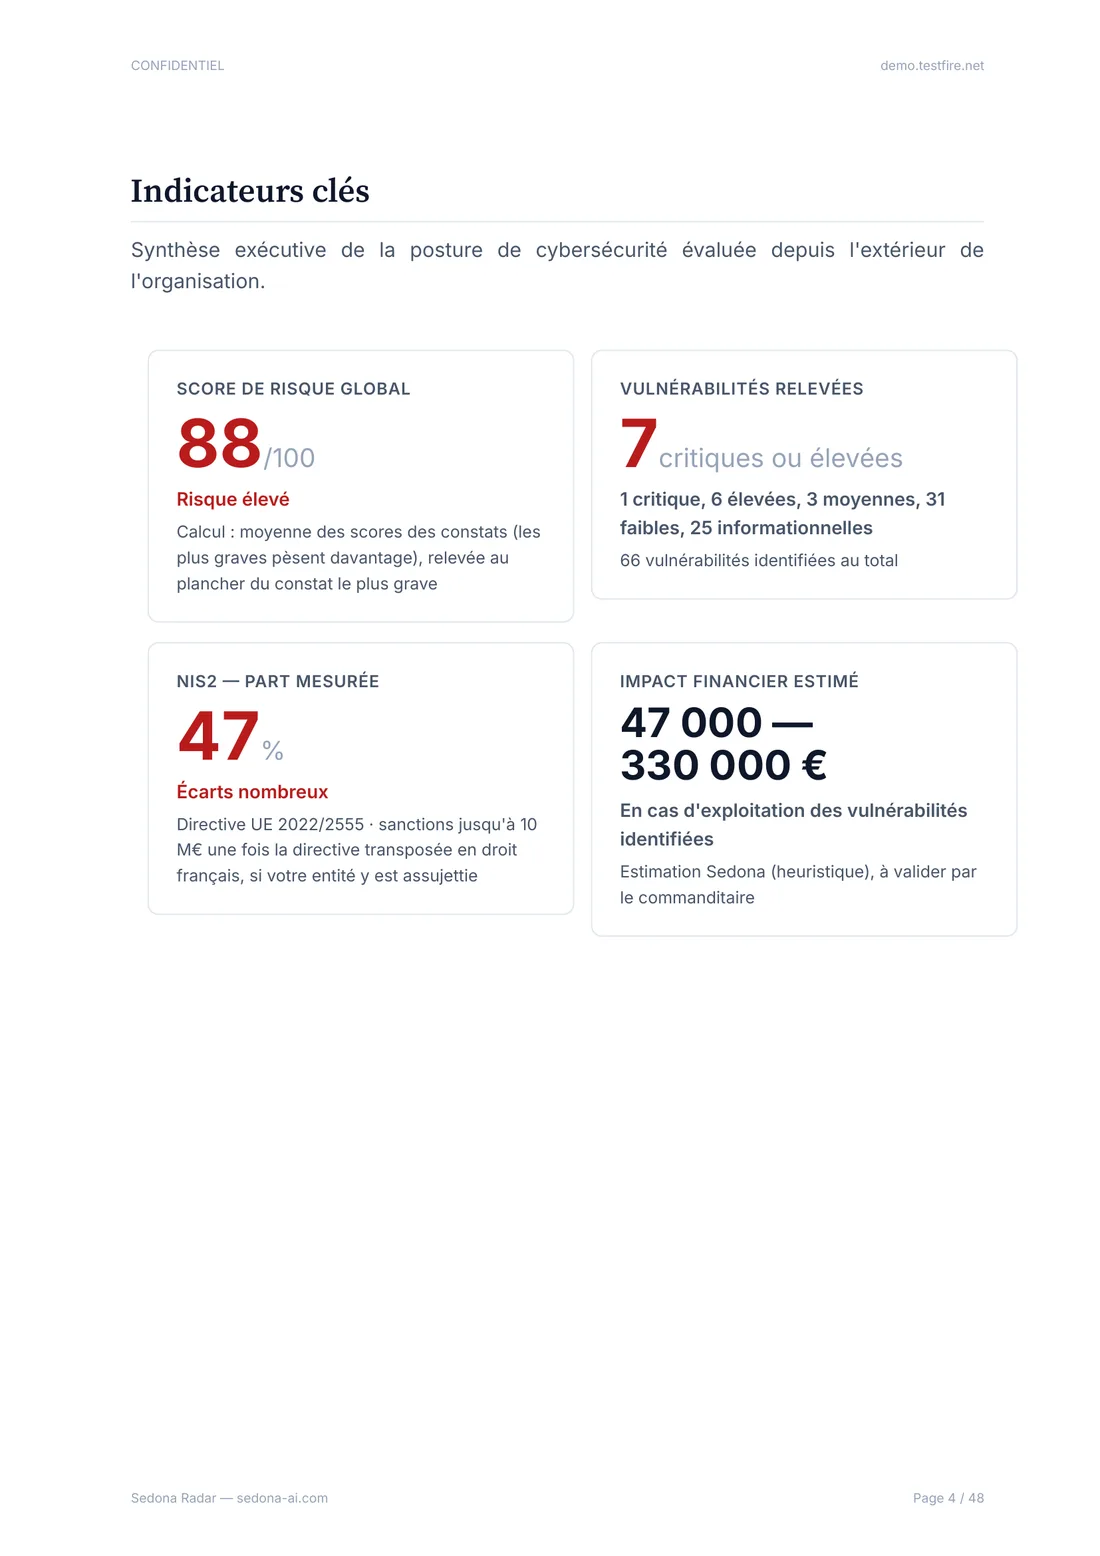
Un rapport daté, à transmettre.

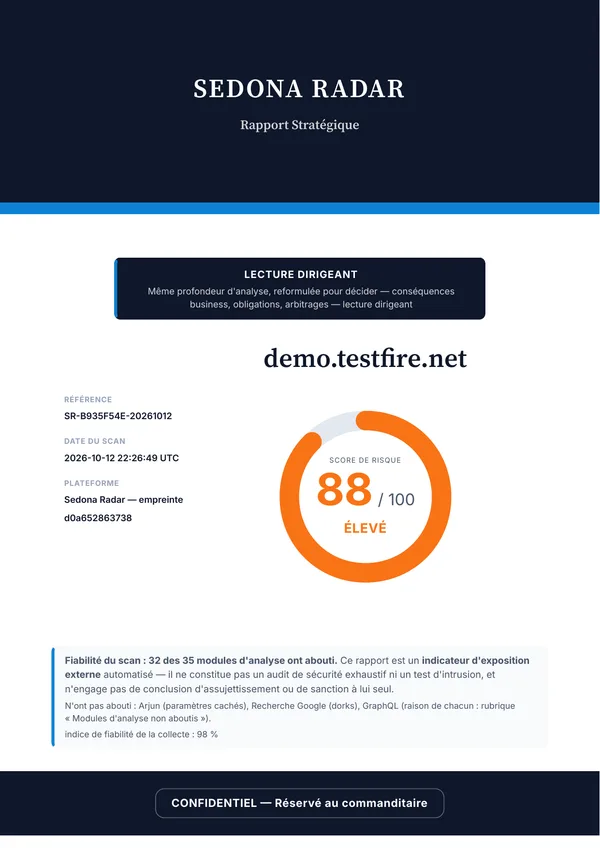
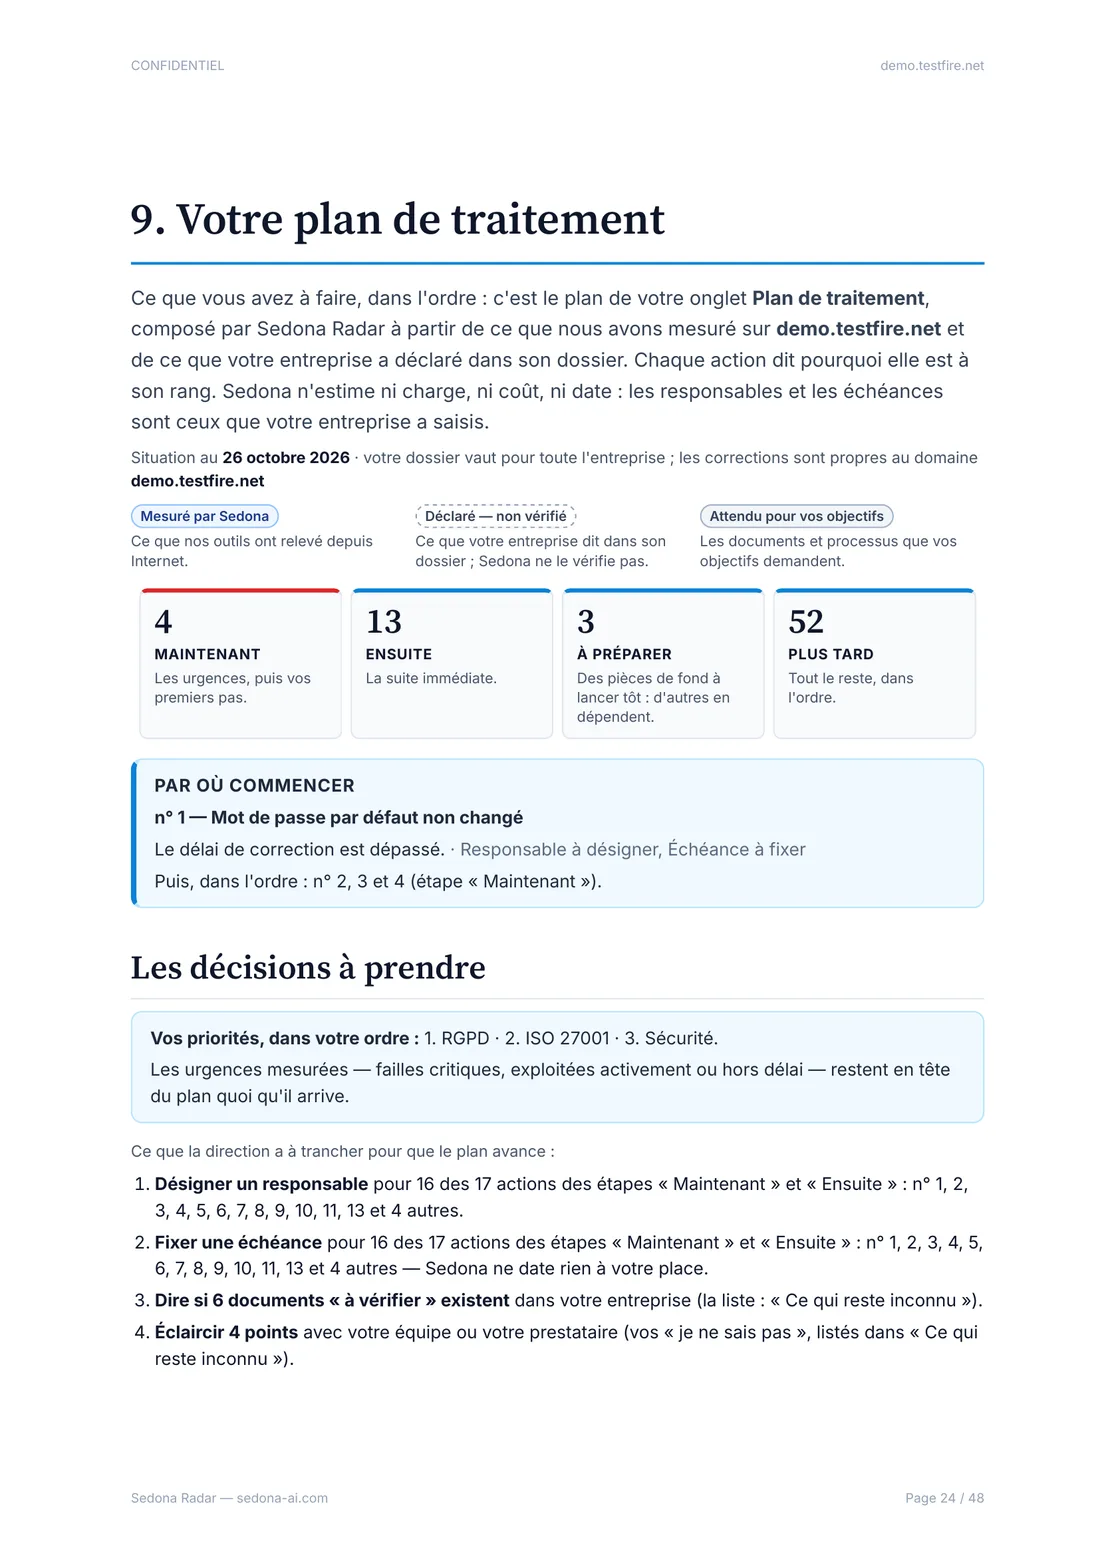
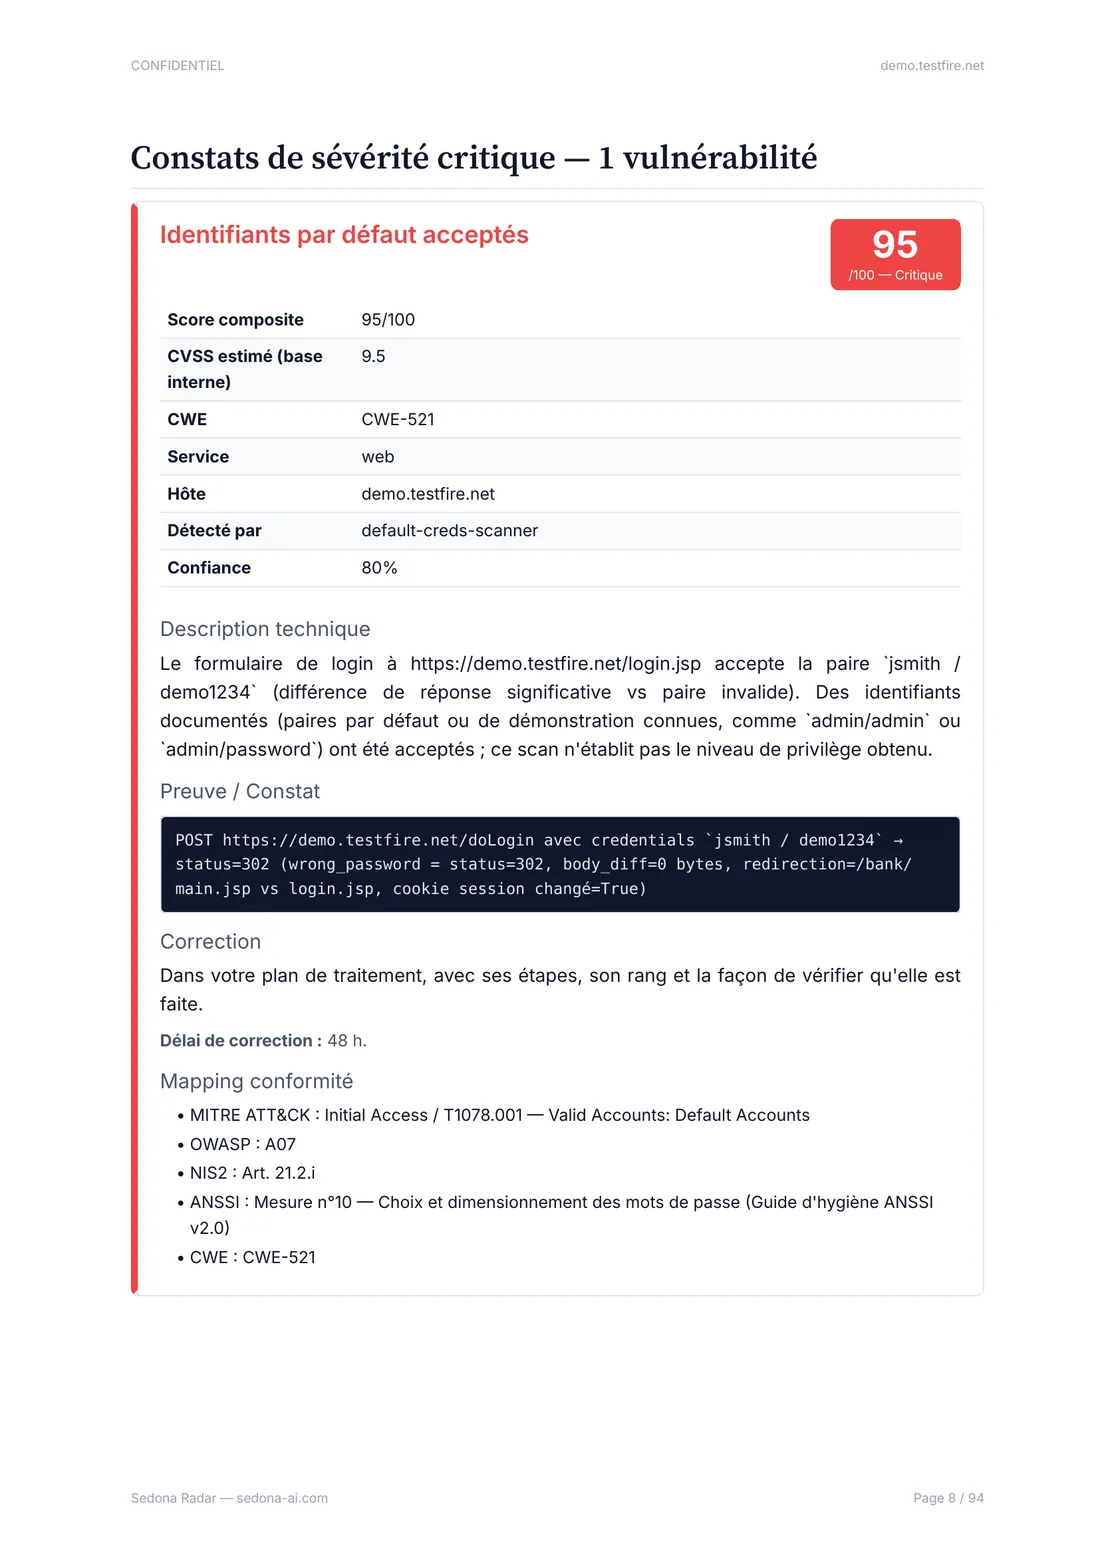
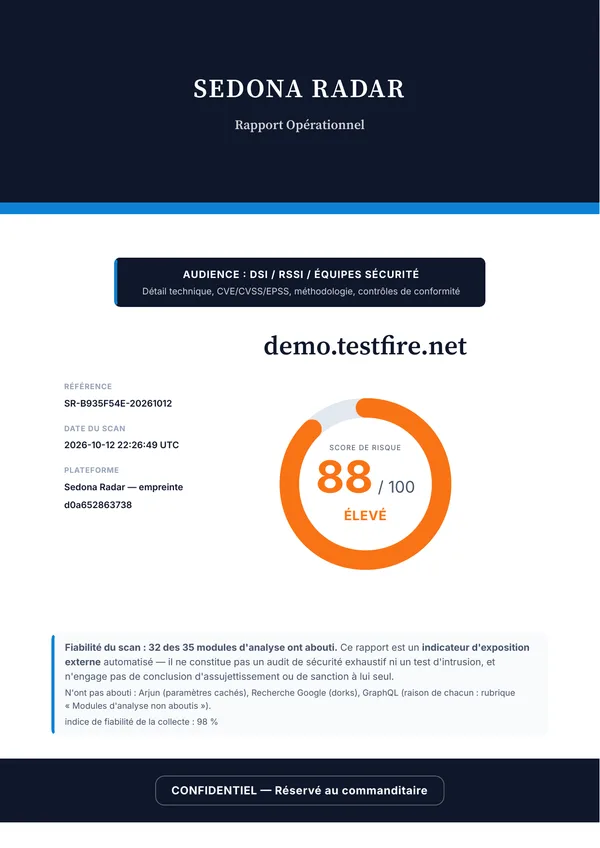
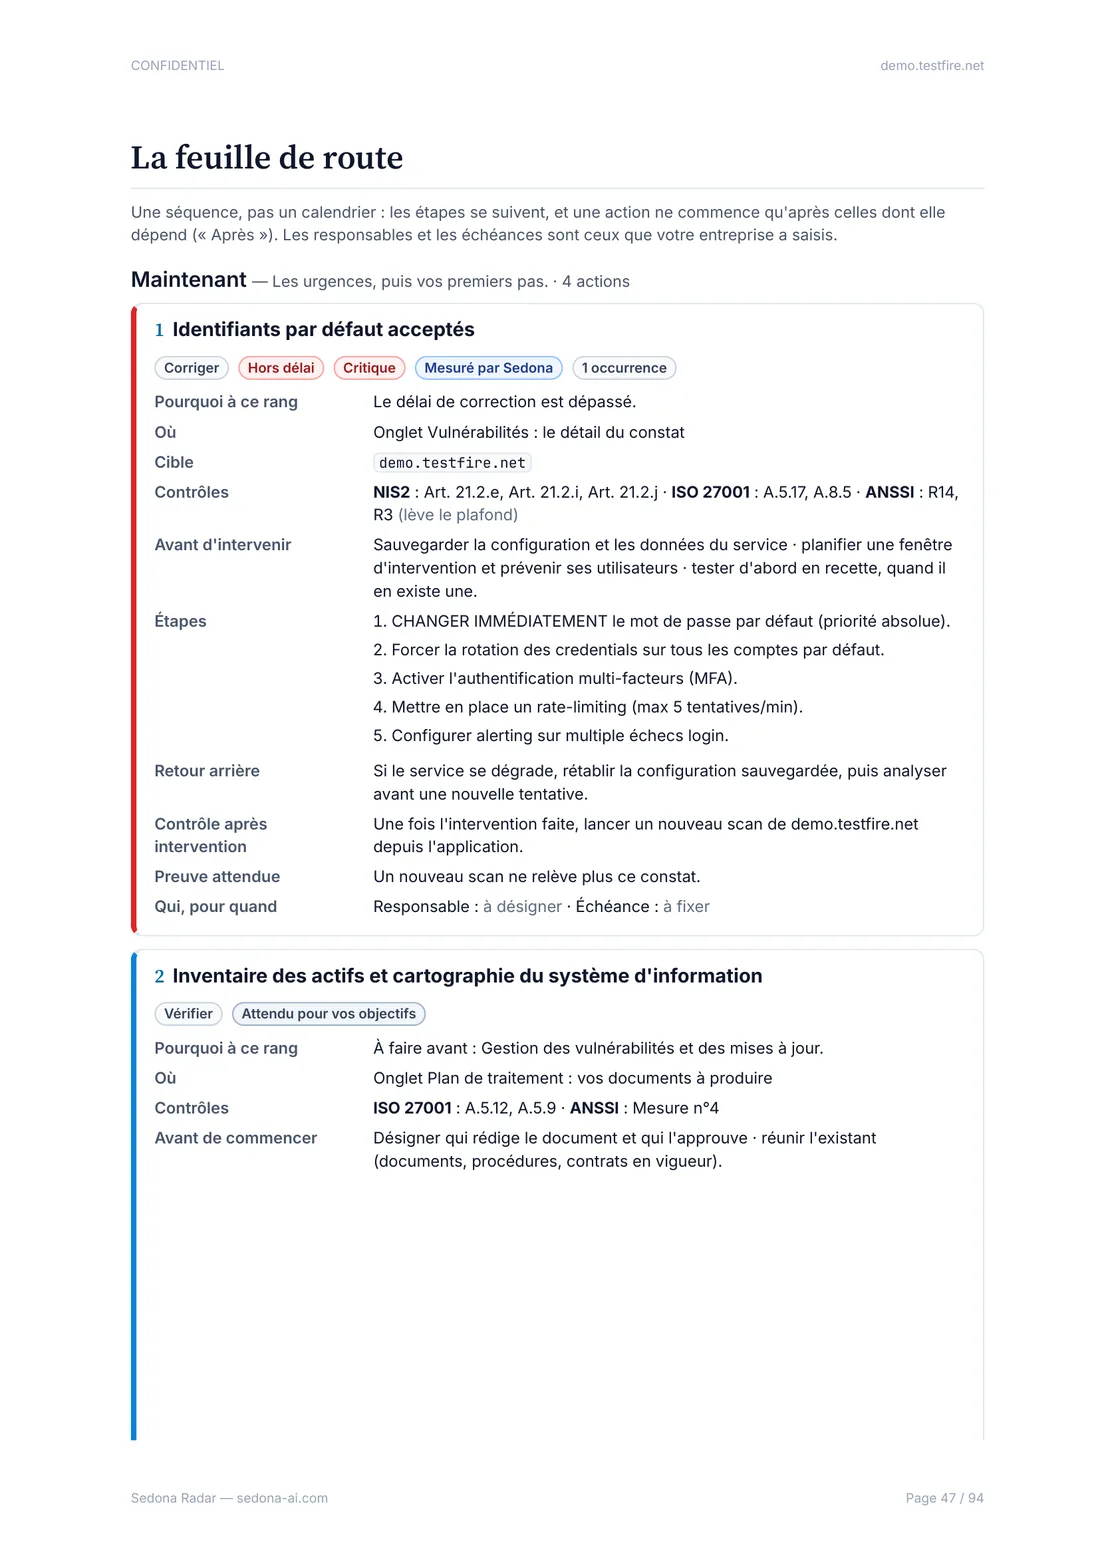
Pour votre assureur, un client, la direction ou qui corrige : trois rapports réels, inclus avec les abonnements, à télécharger sans formulaire. Produits le 13/10/2026 sur demo.testfire.net, un site de démonstration vulnérable publié par HCL : c'est ce qui explique leur nombre de constats.

Essentiel

Score de risque, vulnérabilités clés, puis votre plan : par où commencer, vos trois prochains gestes, vos premiers documents.

Pour
Le dirigeant
Plan
Starter
Télécharger le PDF· 24 pages

Avant de lancer, sachez ce que vous autorisez.

Le domaine autorisé, la nature des tests, le lieu des données : les conditions de votre scan, sur l'écran même où vous le lancez.

Une question avant de commencer ? Vos messages arrivent chez nous, pas dans un centre d'appels.

Nous contacter
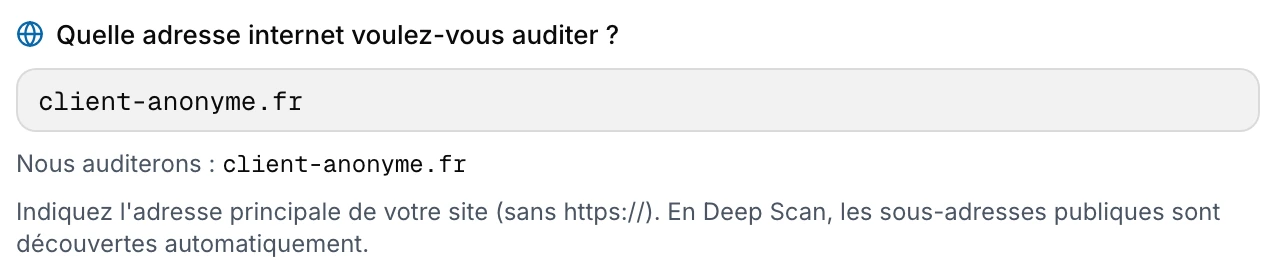
Le champ « Quelle adresse internet voulez-vous auditer ? » de Radar, rempli avec client-anonyme.fr, et dessous « Nous auditerons : client-anonyme.fr ».
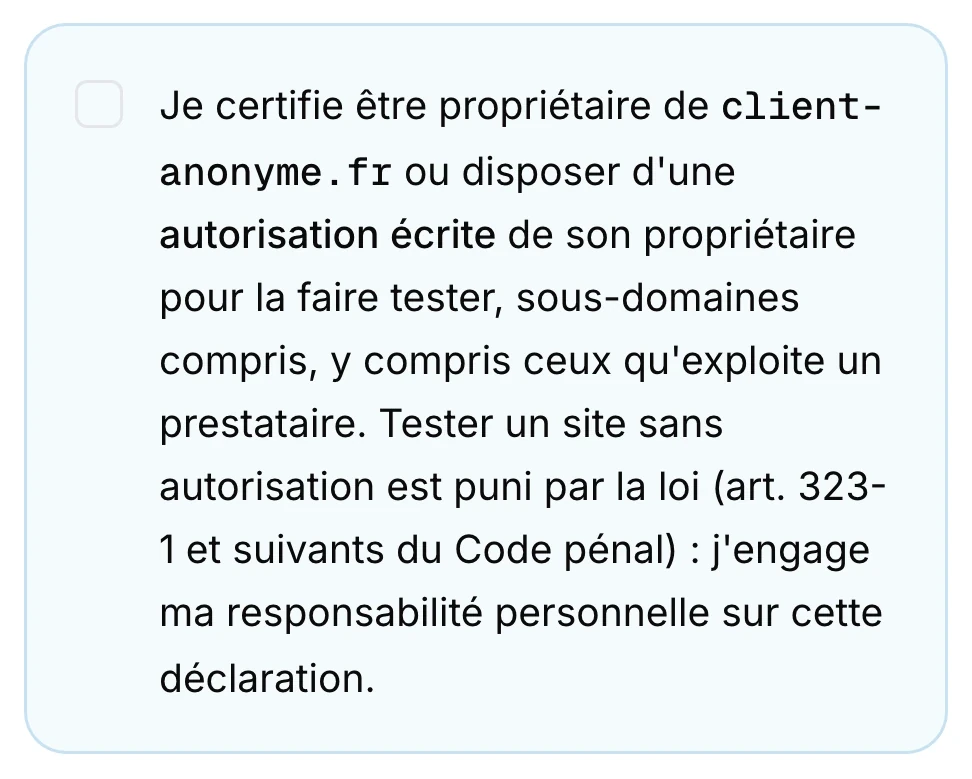
L'attestation à cocher avant chaque scan : « Je certifie être propriétaire de client-anonyme.fr ou disposer d'une autorisation écrite de son propriétaire pour la faire tester […] Tester un site sans autorisation est puni par la loi (art. 323-1 et suivants du Code pénal) : j'engage ma responsabilité personnelle sur cette déclaration. » Puis l'avertissement des tests actifs : de vraies requêtes, y compris d'injection, et une perturbation possible sur des systèmes fragiles ou anciens.
Le bouton « Lancer l'audit » de Radar.
Le pied de page de Radar : « Édité en France · Données stockées dans l'UE ».
Extraits de l'écran « Lancer un nouvel audit » de Radar, pris le 14 novembre 2026 ; domaine anonymisé.
  1. Un domaine que vous avez le droit de tester.

    Radar n'autorise que le domaine de votre adresse professionnelle, ou un domaine dont vous avez prouvé la possession par un enregistrement DNS ; une IP ou un autre domaine s'autorise sur mandat. L'attestation sur l'honneur reste demandée à chaque scan et vous engage.

    Exemple de vérification DNS dans Radar.
    L'attestation à cocher avant chaque scan, dans Radar : « Je certifie être propriétaire de client-anonyme.fr ou disposer d'une autorisation écrite de son propriétaire pour la faire tester, sous-domaines compris, y compris ceux qu'exploite un prestataire. Tester un site sans autorisation est puni par la loi (art. 323-1 et suivants du Code pénal) : j'engage ma responsabilité personnelle sur cette déclaration. »
    Extrait de l'écran « Lancer un nouvel audit » de Radar, pris le 14 novembre 2026 ; domaine anonymisé.
  2. Des tests actifs conçus pour être non destructifs.

    De vraies requêtes de test, y compris des essais d'injection et d'identifiants par défaut, qui s'arrêtent à la preuve, sans chercher à saturer les systèmes ni à exploiter les failles au-delà de cette preuve.

    Les tests sont calibrés pour limiter l'impact, mais une perturbation de disponibilité reste possible sur des systèmes fragiles ou anciens : lancez de préférence le scan hors période critique. L'essai d'identifiants par défaut peut aussi verrouiller un compte.

  3. Scanné depuis la France, stocké dans l'UE.

    • Édité en France
    • Scans opérés depuis Gravelines (OVH, France)
    • Données stockées dans l'Union européenne (Supabase, Irlande)
    • Rédaction de quelques passages des rapports par Anthropic (États-Unis) sous clauses contractuelles types
    Le pied de page de Radar : « Édité en France · Données stockées dans l'UE ».
    Extrait du même écran : le pied de page de Radar.

Le temps du scan. Scan de Contrôle : ~1 h 15 en médiane, hors attente dans la file (mesure du 06/11/2026), sur 5 scans terminés : ce n'est pas un délai garanti. Un e-mail vous prévient quand les résultats sont prêts, dans Radar.

Notre règle

Ne rien affirmer qu'on ne puisse prouver.

Notre principe et nos engagements

Un premier scan offert, puis un suivi à prix public.

Ensuite, dès 82,50 € HT par mois, facturé annuellement (990 € HT par an) ; ou 99 € HT par mois sans engagement.

Lancer mon scan gratuitAvant de choisir : le scan gratuit1 Scan de Contrôle offert, sans carte bancaire : votre note de risque, le nombre de failles par gravité, vos six scores de conformité et, pour vos 3 à 5 failles distinctes les plus graves (toutes vos failles critiques, jusqu'à 5), ce qu'elles exposent et comment les corriger.À vie, sur 1 domaine. Réservés aux plans payants : les autres constats, les preuves, le rapport PDF, la surveillance et la conformité détaillée.

La périodicité se choisit au paiement.

Prix affichés en facturation annuelle : le total de l'année, puis son équivalent par mois.

Starter

Pour un premier domaine

990€ HT / an

soit 82,50 € HT/mois · ou 99 € HT/mois sans engagement

  • 1 domaine surveillé
  • 1 Scan de Contrôle / semaine
  • 1 Deep Scan / mois
  • Surveillance automatique chaque mois

Scan de Contrôle ou Deep Scan ?

Tout ce qui est inclus

Surveillance automatique. Chaque mois, sur votre domaine, en Deep Scan.

  • Conformité détaillée sur 6 référentiels (NIS2, RGPD, ISO 27001…), avec l'impact financier indicatif de chaque faille
  • Rapport Essentiel
  • Export de vos résultats au format CSV
  • Support e-mail — objectif de réponse : 48 h ouvrées
Recommandé

Business

Entreprises jusqu'à 250 salariés

2 790€ HT / an

soit 232,50 € HT/mois · ou 279 € HT/mois sans engagement

  • Jusqu'à 5 domaines surveillés
  • 1 Scan de Contrôle / jour, sur le domaine de votre choix
  • 1 Deep Scan / semaine
  • Surveillance automatique chaque semaine

Scan de Contrôle ou Deep Scan ?

Tout ce qui est inclus

Surveillance automatique. Chaque semaine, sur vos 5 domaines, dont un en Deep Scan.

Tout Starter, plus :

  • Rapports Stratégique et Opérationnel — ils remplacent l'Essentiel de Starter
  • Alerte dans Slack, Discord ou Google Chat à la fin de chaque scan (Microsoft Teams bientôt), ou vers vos propres outils par webhook signé
  • Support e-mail — objectif de réponse : 24 h ouvrées

Scale

Tous vos domaines contrôlés chaque jour

6 900€ HT / an

soit 575 € HT/mois · ou 690 € HT/mois sans engagement

  • Jusqu'à 5 domaines surveillés
  • 1 Scan de Contrôle / jour, sur chaque domaine
  • 1 Deep Scan / jour
  • Surveillance automatique chaque jour

Scan de Contrôle ou Deep Scan ?

Tout ce qui est inclus

Surveillance automatique. Chaque nuit, sur vos 5 domaines, dont un en Deep Scan.

Tout Business, plus :

  • API publique pour brancher Radar sur vos outils : lecture des résultats, lancement de scans
  • Support e-mail prioritaire — objectif de réponse : 1 jour ouvré

Surveillance automatique. Radar relance tout seul, la nuit, un Scan de Contrôle sur vos domaines et le Deep Scan de la période sur votre domaine principal. Vous n'avez rien à faire. La surveillance utilise les scans de votre plan, ce ne sont pas des scans en plus. Si l'un d'eux a déjà servi, la suite dépend du plan : les règles exactes sont dans les CGV.

Enterprise— sur devisBientôt disponibleCe plan et ses capacités sont en cours de développement : aucune n'est disponible aujourd'hui.

Nous contacter

Comparer les plans en détail

Cybersécurité des PME, les derniers articles.

Tous les articles du blog

Passez au scan de votre domaine.

Créez votre compte, autorisez votre domaine et lancez le scan offert.

Vos résultats seront disponibles dans l'application Radar.